La gouvernance d’une entreprise innovante qui développe ou déploie de l’intelligence artificielle (EI&A) ne se limite pas aux statuts et au pacte d’associés classiques. Depuis l’entrée en vigueur progressive de l’AI Act européen, cartographier ses systèmes IA et organiser leur supervision fait partie des fondations juridiques de la société, au même titre que la répartition des pouvoirs entre fondateurs.
AI Act et gouvernance EI&A : une obligation structurante dès la création
Les articles classiques sur la gouvernance de start-up traitent des statuts, des majorités et des comités stratégiques. Ils partent du principe que la conformité réglementaire viendra plus tard, une fois le produit lancé. Pour une EI&A, ce séquencement est un piège.
Lire également : Demande de congés sans soldes : erreurs fréquentes qui font capoter l'accord
L’AI Act impose aux fournisseurs et déployeurs de systèmes d’IA une classification par niveau de risque (minimal, limité, élevé, inacceptable). Chaque niveau déclenche des obligations différentes en matière de documentation technique, de supervision humaine et de gestion des risques. Une EI&A qui attend sa première levée de fonds pour s’en préoccuper accumule un retard de conformité difficile à rattraper.
Concrètement, la gouvernance initiale doit prévoir trois choses dès la rédaction des statuts ou du pacte :
A voir aussi : Prime en fin de CDD : comment l'optimiser en négociant la fin de votre contrat
- Un inventaire des systèmes IA développés ou utilisés, mis à jour à chaque pivot produit, avec leur classification de risque selon l’AI Act.
- La désignation d’un responsable interne de la conformité IA, distinct ou complémentaire du DPO, avec un mandat clair inscrit dans les règles de fonctionnement.
- Un processus de reporting au conseil (ou au comité stratégique) sur les risques IA, intégré au reporting financier et opérationnel standard.
Ce cadre n’a pas besoin d’être lourd. Dans une structure de cinq personnes, le responsable IA peut être un cofondateur technique. L’inventaire peut tenir sur une page. Ce qui compte, c’est que ces éléments existent formellement et soient opposables entre associés.
Gouvernance data et IA : piloter conjointement RGPD et AI Act
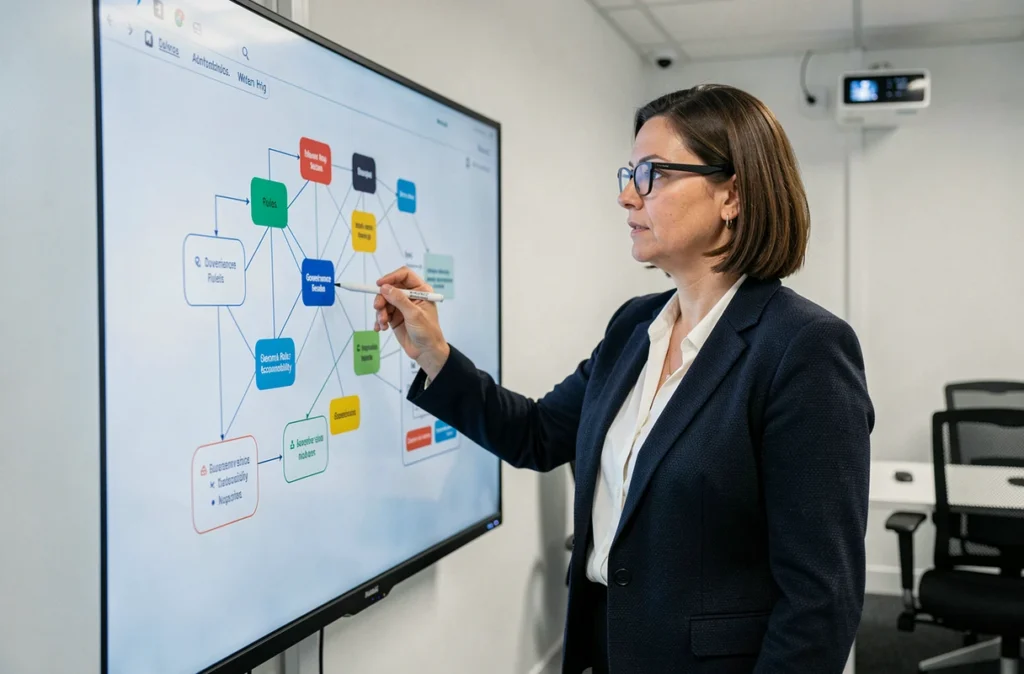
La CNIL a repositionné son rôle pour couvrir la supervision des systèmes d’IA en complément du RGPD. Pour une EI&A, cela signifie que la gouvernance des données personnelles et la gouvernance IA forment un seul bloc réglementaire, pas deux chantiers séparés.
Un modèle d’IA entraîné sur des données personnelles relève simultanément du RGPD (base légale, minimisation, droits des personnes) et de l’AI Act (documentation du jeu de données, évaluation des biais, supervision humaine). Séparer ces deux flux dans la gouvernance, c’est créer des angles morts.
Organiser un comité IA-data dès le départ
Le comité ne nécessite pas de formalisme excessif. Il s’agit d’une instance, même informelle au début, qui traite les décisions touchant à la collecte de données, à l’entraînement des modèles et à leur déploiement. Le DPO y siège. Le responsable conformité IA aussi.
L’objectif est d’éviter qu’un choix technique (changer de source de données d’entraînement, déployer un agent autonome en production) soit pris sans évaluer ses conséquences réglementaires. Dans le pacte d’associés, ce type de décision peut figurer dans la liste des décisions réservées soumises à l’accord du comité ou du conseil.
Attention à calibrer cette liste. Trop longue, elle paralyse une start-up qui doit itérer vite. Trop courte, elle laisse passer des décisions qui engagent la conformité de toute l’entreprise.
Charte IA opposable : formaliser les usages avant les conflits
Une tendance claire se dessine pour les années à venir : la formalisation de chartes IA intégrées à la gouvernance d’entreprise, et pas seulement diffusées comme documents RH internes.
La différence est juridique. Une charte annexée au règlement intérieur ou au pacte d’associés devient opposable. Elle fixe les règles d’usage des systèmes IA par les équipes, les limites de l’automatisation, les procédures de signalement des incidents et les responsabilités en cas de non-conformité.
Ce que la charte IA doit couvrir pour une EI&A
Le contenu varie selon l’activité, mais certains points sont communs à toute entreprise qui développe ou utilise de l’IA :
- Les usages autorisés et interdits des outils d’IA générative en interne (code, communication, analyse de données clients).
- Les règles de documentation technique des modèles déployés, conformément aux exigences de l’AI Act sur la traçabilité.
- Le processus de validation humaine avant toute mise en production d’un système à risque élevé.
- Les modalités de coopération avec les autorités de supervision (CNIL, autorités de marché) en cas de contrôle ou d’incident.
Formaliser ces points dès la création évite un scénario fréquent : deux cofondateurs qui découvrent, au moment d’une due diligence, qu’ils n’ont jamais documenté leurs modèles ni défini qui est responsable de la conformité IA.
Supervision des agents IA : un angle de gouvernance encore négligé
Avec la montée en puissance des agents autonomes (agents capables d’exécuter des tâches sans validation humaine intermédiaire), la gouvernance d’une EI&A doit intégrer un volet spécifique de supervision et d’encadrement des agents IA en production.
L’AI Act prévoit des obligations renforcées pour les systèmes à haut risque, notamment en matière de contrôle humain. Mais même pour des agents classés à risque limité, la question se pose : qui surveille le comportement d’un agent en production ? Quel est le seuil de décision au-delà duquel un humain doit intervenir ?
Ces paramètres relèvent de la gouvernance, pas seulement de l’ingénierie. Le pacte d’associés ou les règles internes doivent prévoir qui a l’autorité de suspendre un agent, dans quels délais, et selon quels critères. Sans ce cadre, un incident technique devient un conflit de gouvernance.
La conformité réglementaire d’une EI&A ne se rattrape pas facilement une fois la structure lancée. Intégrer l’AI Act, le RGPD et la supervision IA dans la gouvernance dès la rédaction des statuts transforme une contrainte réglementaire en avantage structurel lors des levées de fonds et des audits de due diligence. Le coût de mise en place est faible au démarrage. Le coût de rattrapage, lui, ne l’est jamais.